AU स्मॉल फाइनेंस बैंक में डेटा लीक की आशंका, हैकर्स ने दी डेडलाइन; शेयर बाजार में मचा हड़कंप
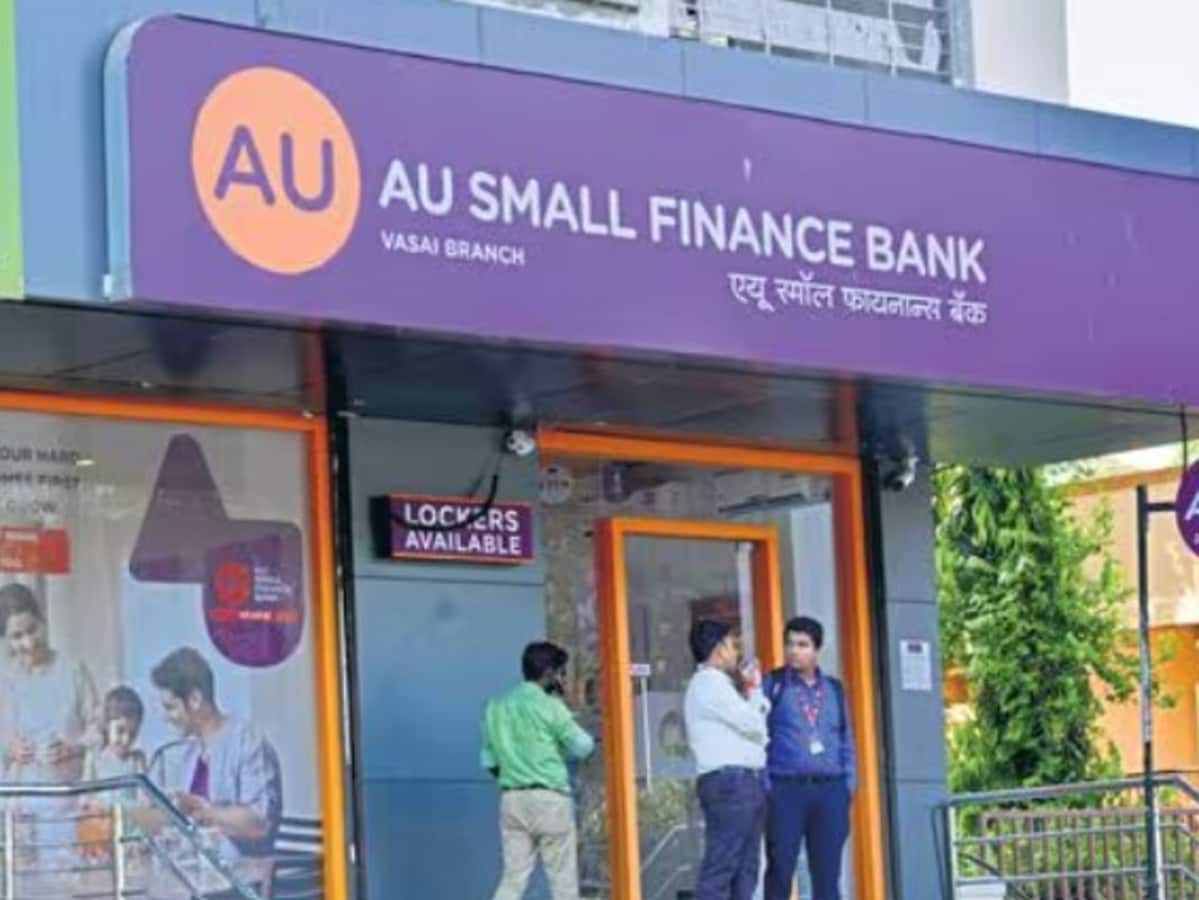
देश के प्रमुख निजी स्मॉल फाइनेंस बैंकों में शामिल एयू स्मॉल फाइनेंस बैंक (AU Small Finance Bank) पर बड़े साइबर हमले और डेटा लीक की गंभीर आशंका सामने आई है। वैश्विक साइबर सुरक्षा की निगरानी करने वाली संस्थाओं और रिपोर्ट्स के अनुसार, एक हैकर ग्रुप ने बैंक के सर्वर और क्लाउड प्लेटफॉर्म से लाखों ग्राहकों के व्यक्तिगत और वित्तीय डेटा में सेंध लगाने का दावा किया है। इस खबर के सार्वजनिक होते ही वित्तीय गलियारों और बैंक के ग्राहकों के बीच हड़कंप मच गया।
दावा किया जा रहा है कि लीक हुए डेटा में ग्राहकों के आधार कार्ड और पैन कार्ड की जानकारी, केवाईसी दस्तावेज, सिबिल स्कोर, बैंक खाते का स्टेटमेंट, स्वीकृत लोन की फाइलें और इंटरनल कंपनी रिकॉर्ड्स शामिल हैं। साइबर विशेषज्ञों के अनुसार, यदि यह डेटा सार्वजनिक होता है, तो इससे बड़े पैमाने पर वित्तीय धोखाधड़ी, पहचान की चोरी (Identity Theft) और फर्जी लोन फ्रॉड का खतरा बढ़ सकता है।
स्कार्लेटग्रुप ने दी 6 दिन की डेडलाइन: क्या है हैकर्स की धमकी?
इस कथित डेटा ब्रीच की जिम्मेदारी 'स्कार्लेटग्रुप' (ScarlettGroup) नामक एक अज्ञात हैकिंग ग्रुप ने ली है। हैकर्स ने सोशल मीडिया और डार्क वेब मॉनिटरिंग चैनलों के माध्यम से दावा किया है कि उनके पास बैंक के आंतरिक सिस्टम और ग्राहकों का बड़ा डेटाबेस मौजूद है।
हैकिंग ग्रुप ने बैंक प्रबंधन को सीधे बातचीत शुरू करने के लिए 6 दिनों की मोहलत दी है। हैकर्स ने चेतावनी दी है कि यदि तय समय-सीमा के भीतर उनकी मांगों पर विचार नहीं किया गया या बातचीत की प्रक्रिया शुरू नहीं हुई, तो वे चोरी किए गए पूरे डेटा को सार्वजनिक मंचों और डार्क वेब पर बेच या लीक कर देंगे।
बैंक का आधिकारिक रुख: सेल्सफोर्स ऐप पर आशंका, कोर सिस्टम पूरी तरह सुरक्षित
डेटा लीक की खबरों के तूल पकड़ने के बाद एयू स्मॉल फाइनेंस बैंक ने त्वरित प्रतिक्रिया देते हुए स्थिति स्पष्ट की है। बैंक ने स्वीकार किया है कि उसके थर्ड-पार्टी 'सेल्सफोर्स' (Salesforce) सॉफ्टवेयर-एज-ए-सर्विस (SaaS) प्लेटफॉर्म पर संभावित डेटा सुरक्षा उल्लंघन की आशंका बनी है, जिसकी फॉरेंसिक जांच की जा रही है।
बैंक प्रबंधन ने जारी बयान में कहा कि:
-
यह प्लेटफॉर्म मुख्य रूप से व्हीकल फाइनेंस (वाहन ऋण) से जुड़े ग्राहकों की सीमित जानकारी के लिए इस्तेमाल होता था।
-
बैंक का मुख्य कोर बैंकिंग सिस्टम (CBS) पूरी तरह सुरक्षित, एन्क्रिप्टेड और अप्रभावित है।
-
सभी सामान्य बैंकिंग सेवाएं, नेट बैंकिंग, मोबाइल ऐप और एटीएम संचालन सुचारू रूप से बिना किसी रुकावट के जारी हैं।
हालांकि, बैंक ने अभी तक यह स्पष्ट नहीं किया है कि वास्तव में कितने ग्राहकों का रिकॉर्ड प्रभावित हुआ है या किस स्तर का डेटा बाहर गया है।
शेयर बाजार में बिकवाली का दबाव: 52 हफ्ते के निचले स्तर के करीब लुढ़का शेयर
डेटा लीक और ब्लैकमेलिंग की इस खबर का सीधा असर शेयर बाजार में बैंक के शेयरों पर देखने को मिला। शुक्रवार के कारोबारी सत्र में एयू स्मॉल फाइनेंस बैंक के शेयर में तेज गिरावट दर्ज की गई।
दिन के कारोबार के दौरान शेयर अपने 879.50 रुपये के इंट्रा-डे हाई से फिसलकर 860.45 रुपये के निचले स्तर तक आ गया। लगातार आई बिकवाली के चलते शेयर अपने 52 हफ्तों के निचले स्तर (₹832) के बेहद करीब पहुंच गया है। हालांकि चालू वित्त वर्ष की दूसरी तिमाही में बैंक का शुद्ध मुनाफा 53 प्रतिशत बढ़कर 858 करोड़ रुपये और शुद्ध ब्याज आय (NII) 32 प्रतिशत बढ़कर 2,820 करोड़ रुपये रही थी, लेकिन साइबर सुरक्षा से जुड़ी इस बड़ी खबर ने वित्तीय नतीजों के उत्साह को पूरी तरह दबा दिया।
बैंक खाताधारकों के लिए जरूरी एडवाइजरी
इस संभावित साइबर घटना को देखते हुए साइबर सुरक्षा विशेषज्ञों ने एयू स्मॉल फाइनेंस बैंक के खाताधारकों को तत्काल सावधानी बरतने की सलाह दी है:
-
पासवर्ड और पिन बदलें: अपने नेट बैंकिंग, मोबाइल बैंकिंग ऐप और यूपीआई पिन को तुरंत रीसेट कर लें।
-
संदिग्ध कॉल और मैसेज से सतर्क रहें: किसी भी अज्ञात कॉलर के साथ ओटीपी, सीवीवी, आधार या पैन विवरण साझा न करें; हैकर्स बैंक अधिकारी बनकर कॉल कर सकते हैं।
-
ट्रांजैक्शन अलर्ट पर नजर रखें: बैंक खाते और क्रेडिट रिपोर्ट पर नियमित नजर रखें; किसी भी अनधिकृत लेन-देन का पता चलते ही बैंक के आधिकारिक कस्टमर केयर और राष्ट्रीय साइबर हेल्पलाइन नंबर 1930 पर तत्काल रिपोर्ट करें।